Comment un gadget USB à 10€ peut déclencher un piratage réseau en 30 secondes
Un incident précis éclaire la mécanique : lors d’une pause déjeuner, un collaborateur d’une PME fictive, la société Novatek, branche un câble d’apparence ordinaire pour recharger un smartphone. En moins d’une minute, l’ordinateur auquel le téléphone est synchronisé reçoit une commande malveillante. Ce scénario n’est pas une fable technique, il illustre comment un simple gadget USB peut servir de point d’entrée à une attaque d’envergure. ⚠️
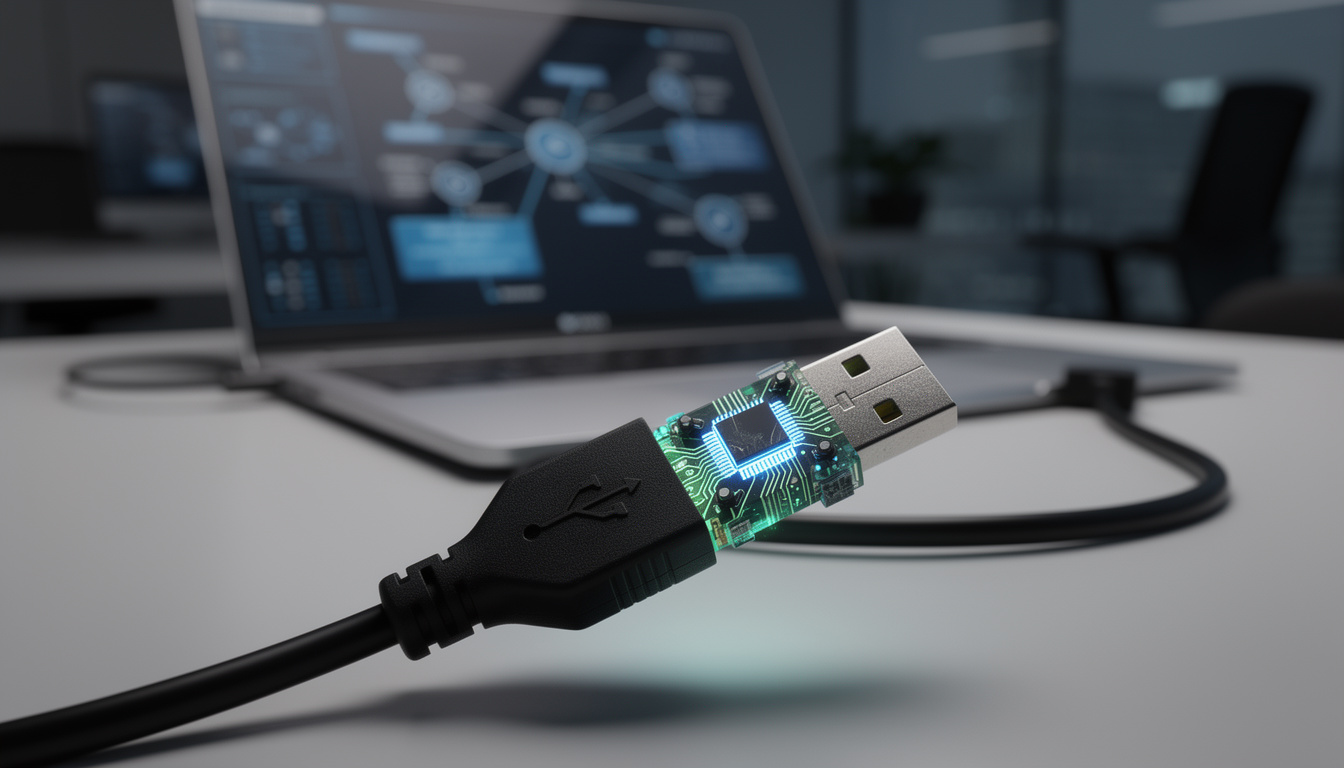
Les attaques de type « câble compromis » ou « clé USB malveillante » tirent parti de fonctions standardisées des ports USB. Un dispositif bon marché peut embarquer une petite électronique capable de se faire passer pour un clavier (technique HID), exécuter des commandes, modifier des configurations réseau ou implanter un premier chargeur logiciel. Cette exécution automatique peut intervenir dès la connexion, d’où l’expression intrusion rapide.
Technique et déroulé de l’attaque
La première phase consiste à obtenir un accès physique ou logique au terminal. Le câble dissimule un microcontrôleur programmé pour émuler un périphérique d’entrée. Quand le système considère qu’un clavier ou une souris est connecté, il accepte des frappes comme si un utilisateur les tapait. Une séquence de commandes peut alors ouvrir un terminal, télécharger un payload depuis un serveur contrôlé par l’attaquant, et lancer un attaque informatique automatisée.
Dans l’exemple de Novatek, l’outil malveillant a d’abord désactivé les règles locales de pare-feu, puis récupéré des identifiants stockés dans des caches de navigateurs. En moins de trente secondes, des accès valides ont été obtenus. L’opération était invisible pour l’utilisateur distrait. 🔌
Pourquoi le temps est critique
La vitesse réduit les marges de détection. Les solutions de monitoring traditionnelles se déclenchent souvent après quelques minutes ou heures d’anomalies, pas nécessairement en quelques secondes. Une attaque informatique pensée pour l’intrusion rapide privilégie des actions immédiates : vol d’identifiants, exécution d’un chargeur de porte dérobée, modification des règles réseau. L’objectif est d’établir une présence persistante avant toute réaction.
Ce type d’attaque met aussi en évidence une faiblesse humaine : la confiance dans l’apparence d’un objet. Un câble à 10€ acheté en grande quantité pour les salariés ou offert lors d’un salon peut sembler anodin. Pourtant, il suffit d’une unité compromise pour compromettre le réseau d’entreprise.
Insight : la menace n’est pas le prix du câble, mais la capacité du dispositif à manipuler des interfaces standards et à déclencher des actions système en quelques secondes.
Les vecteurs privilégiés : menace USB dans les bornes publiques et la chaîne d’approvisionnement
La diffusion des bornes de recharge publiques a transformé l’espace urbain en un terrain d’opportunités pour les acteurs malveillants. Les gares, aéroports, centres commerciaux et chaînes de restauration rapide proposent des ports USB en libre accès. Ces infrastructures, pensées pour le confort des usagers, peuvent être détournées pour une action de piratage réseau. ⚠️
La pratique dite de juice jacking consiste à modifier la borne ou l’interface pour transmettre un code malveillant lors de la recharge. Alternativement, des câbles vendus en masse dans des circuits non maîtrisés peuvent être préprogrammés ou comporter des composants frauduleux. Dans les audits menés auprès d’équipes IT, les points d’arrivée publics reviennent fréquemment comme source de compromission initiale.
Chaîne d’approvisionnement et composants tiers
Les achats de masse de câbles et d’accessoires pour réduire les coûts exposent les organisations à un risque de contrefaçon ou d’altération. Un fournisseur non certifié peut livrer des produits intégrant des firmware modifiés. Dans le cas d’une entreprise distribuée, un lot de câbles infectés peut être diffusé dans plusieurs bureaux, multipliant le facteur d’attaque.
L’exemple réel d’une franchise internationale montre que la logistique peut suffire pour propager une faille : un lot de chargeurs distribués à 150 points de vente contenait une variante d’un microcontrôleur capable d’activer des commandes à distance. Les équipes locales ont mis du temps à corréler des incidents apparemment indépendants. 🧩
Bornes publiques : mesures immédiates
La première réponse raisonnable consiste à privilégier des sources d’énergie sûres. Une prise électrique murale ou une power bank personnelle réduit l’exposition. Pour les déplacements professionnels, l’utilisation d’accessoires certifiés et la politique d’interdiction du branchement d’objets inconnus sur les postes de travail sont des règles simples mais efficaces. 🔒
Le scénario à retenir : une simple session de recharge dans un espace public peut servir d’amorce à une campagne d’espionnage interne si les protections périphériques sont faibles. L’attention portée aux matériels d’alimentation est un élément stratégique de la cybersécurité moderne.
Insight : protéger l’alimentation des terminaux, c’est réduire une porte d’entrée peu considérée mais exploitée avec constance.
Pourquoi la sécurité informatique traditionnelle échoue face à l’intrusion rapide
Les architectures classiques reposent sur des périmètres et des signatures : pare-feu, antivirus, et règles de filtrage. Or, un gadget USB exploite la confiance accordée au port physique et au périphérique. Les mécanismes d’authentification réseau ne sont pas toujours sollicités à l’instant où un périphérique HID simule un utilisateur légitime. Le résultat est une fenêtre temporelle favorable aux attaquants.
Un autre écueil tient à la granularité des politiques : beaucoup d’administrations techniques n’ont pas segmenté suffisamment leurs réseaux pour isoler un poste compromis. Une fois l’accès initial gagné, les mouvements latéraux vers des serveurs sensibles deviennent possibles, surtout si des comptes avec droits excessifs sont présents. 🧭
Blind spots des solutions endpoint
Les outils d’EDR (Endpoint Detection and Response) sont efficaces pour détecter des anomalies persistantes, mais une action automatisée et brève peut échapper à leurs règles si le payload disparaît rapidement après l’exécution. Des attaques qui visent à exfiltrer des credentials ou à modifier une configuration restent particulièrement furtives.
Une PME fictive, gestionnaire de flux financiers, a découvert que son agent EDR n’avait pas enregistré la séquence d’entrées simulées par un câble compromis. L’attaquant avait effacé ses traces côté terminal après avoir implémenté une redirection de connexion. Cette histoire illustre la nécessité d’une approche complémentaire, centrée sur l’authentification forte et la segmentation.
Il est indispensable d’introduire des contrôles physiques et procéduraux : verrouiller les ports inutilisés, déployer des adaptateurs « power-only » sur les postes exposés, imposer des politiques de gestion des périphériques et surveiller les anomalies de configuration au niveau du réseau. Ces mesures réduisent la surface d’attaque et augmentent la capacité de réponse face à une intrusion rapide.
Insight : la défense efficace combine contrôle physique, segmentation réseau et surveillance des configurations plutôt qu’une dépendance exclusive aux signatures.
Mise en place de mesures pragmatiques pour réduire la vulnérabilité réseau et renforcer la sécurité des données
La stratégie doit être pragmatique, graduée et adaptée aux ressources de l’organisation. Il ne s’agit pas d'empiler des outils, mais de structurer des règles défendables. Commencer par un inventaire : quels ports, quels modèles d’appareils, quelles bornes publiques sont utilisés par le personnel ? Une cartographie précise permet de prioriser les actions et d’allouer un budget avec clarté. 📊
La politique des périphériques doit inclure l’interdiction de brancher du matériel non approuvé sur les postes de travail et des consignes claires pour l’utilisation de bornes publiques. Les alternatives sûres — prises électriques, power bank personnelle — doivent être favorisées pour les collaborateurs en déplacement.
Contrôles techniques et organisationnels
Techniquement, l’activation systématique du principe du moindre privilège et la segmentation du réseau permettent de contenir une compromission initiale. L’usage de VLANs pour séparer les postes invités des ressources sensibles, couplé à des politiques NAC (Network Access Control), réduit le risque de propagation. Les solutions MDM (Mobile Device Management) sécurisent les terminaux mobiles et permettent d’imposer des configurations non contournables.
Du côté organisationnel, former le personnel à repérer des anomalies et instaurer une procédure de signalement rapide améliore la détection humaine. Les exercices d’incident réguliers et les simulations rendent les réactions moins improvisées et plus efficaces.
Un point souvent oublié : le contrôle de la chaîne d’approvisionnement. Préférer des fournisseurs certifiés, établir des processus d’acceptation et tester aléatoirement des lots d’accessoires limitent le risque d’introduction de composants compromis. Enfin, la mise en place d’un journal d’audit et d’alertes pour toute modification des règles locales permet d’identifier une manipulation dès son apparition.
Insight : la sécurité pragmatique repose sur la prévention ciblée, la détection rapide et la réduction des droits plutôt que sur des solutions universelles inefficaces face à une menace physique.
Scénarios d’attaque informatique : du gadget USB à la compromission complète du réseau d’entreprise
Pour comprendre l’enjeu, il est utile de suivre un scénario plausible. Dans la société Novatek, un câble manipulé se trouve dans le lounge d’accueil. Un collaborateur l'emprunte, le branche pour recharger un appareil personnel, puis retourne à son poste. Instantanément, un script s’exécute, installe un agent furtif et récupère des tokens de sessions ouvertes. Ces tokens permettent l’accès à des services cloud sans déclencher d’authentification supplémentaire. 🕵️♂️
La phase suivante consiste en des mouvements latéraux : l’attaquant, à partir du poste compromis, teste les ressources accessibles, escalade des privilèges via des failles connues ou des configurations permissives, puis installe des mécanismes de persistance sur des serveurs de fichiers ou des consoles d’administration. Les données sensibles deviennent accessibles pour exfiltration ou chiffrage.
Temps et conséquences
La caractéristique de ce scénario est la rapidité du point d’entrée combinée à la lenteur des réactions. Entre l’action initiale et la première alerte, l’attaquant a souvent plusieurs heures pour consolider sa position. Les conséquences varient : interruption d’activité, fuite d’informations clients, vol de propriété intellectuelle ou demande de rançon. Les coûts directs et indirects comprennent la restauration, la perte de confiance et les obligations réglementaires.
Une étape clef de containment est la capacité à isoler un segment mis en péril. La mise en œuvre d’une procédure d’urgence, avec des playbooks concrets et des rôles définis, accélère la réponse. Les organisations qui ont testé ces scenarii obtiennent des taux de rétablissement bien meilleurs.
Insight : la trajectoire entre un gadget USB anodin et une compromission du réseau d’entreprise peut être extrêmement courte ; la priorité doit donc être donnée à la prévention physique et à la résilience procédurale plutôt qu’à la confiance aveugle dans les seuls outils logiciels.

