Rôle et fondements de la règle du 3-2-1 pour les systèmes de sauvegarde en environnements hybrides
La règle du 3-2-1 reste un principe central pour la protection des données : trois copies, sur deux types de supports, dont une hors site. Ce schéma simple structure toute politique de sauvegarde en offrant une première réponse aux risques matériels et humains.
Concrètement, la première copie est la production, la seconde une sauvegarde locale pour restaurations rapides, la troisième une copie distante pour sinistres majeurs. L’association de différents médias limite les modes de défaillance communs et améliore la redondance opérationnelle.
Pourquoi ce socle est encore pertinent
La valeur de la règle du 3-2-1 est liée à son indépendance technologique : elle s’applique aussi bien au cloud qu’au local. Les entreprises qui conçoivent des plans de reprise après sinistre s’appuient sur ce cadre pour définir des RPO et RTO réalistes.
Une sauvegarde locale permet des restaurations rapides et limite l’impact sur la productivité. Une copie hors site protège face aux incidents territoriaux comme incendie ou inondation et réduit le risque de perte totale.
Exemple d’une PME illustrant le principe
Imaginons « Atelier Verne », petite entreprise de production qui gère devis et factures dans un ERP local. Atelier Verne conserve la production active, une sauvegarde quotidienne sur une appliance locale et une copie hebdomadaire chiffrée envoyée vers un fournisseur de stockage dans le cloud.
Ce dispositif permet à l’entreprise de restaurer un fichier effacé en quelques minutes depuis la sauvegarde locale et de récupérer l’environnement complet en cas de sinistre majeur grâce à la copie distante. L’exemple montre comment la disponibilité des données se décline selon des objectifs distincts.
Enfin, la règle du 3-2-1 n’est pas un dogme mais un point de départ. Elle offre un langage commun entre IT, métiers et audit pour piloter le budget et la gouvernance des sauvegardes. Cet axe doit rester pragmatique et proportionné aux risques métier.
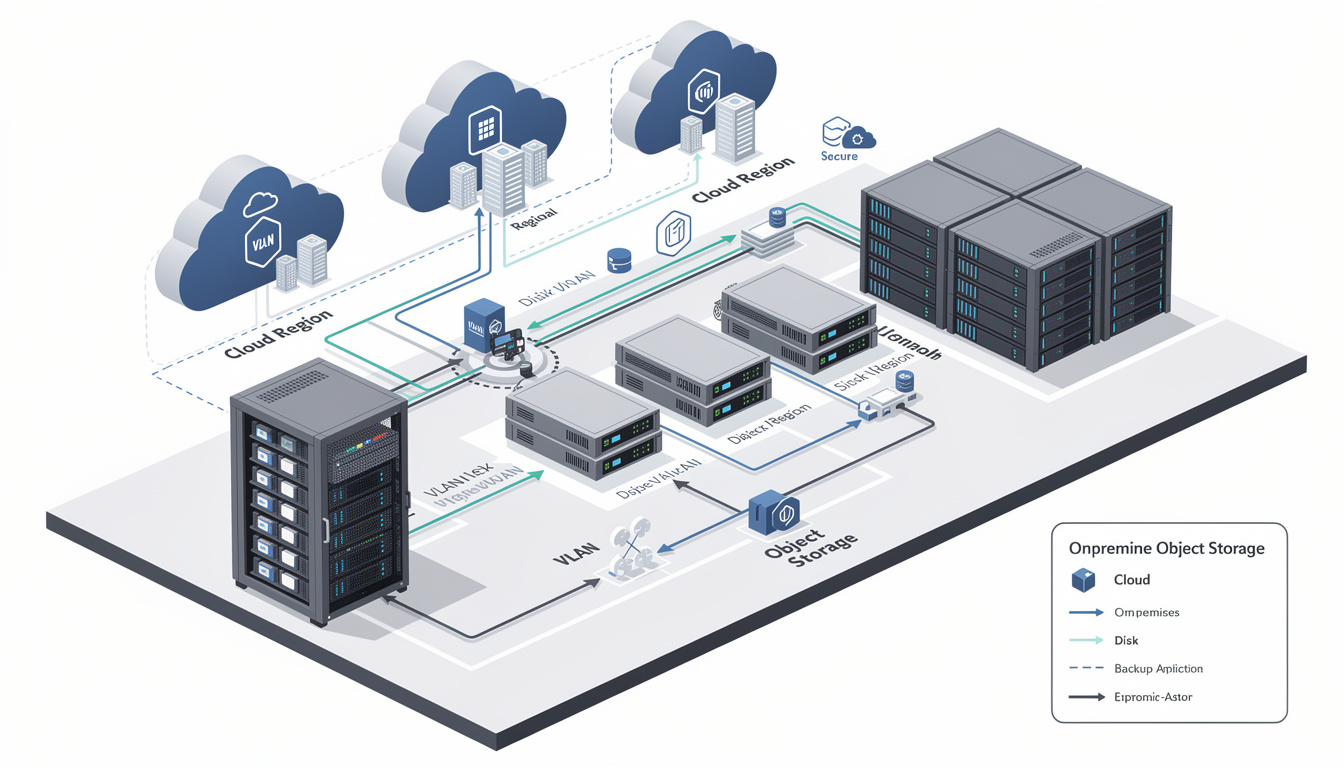
Insight : la robustesse d’un système repose moins sur la technologie unique que sur la diversité des copies et la cohérence des procédures de restauration.
Application pratique de la règle du 3-2-1 dans un mix cloud / local
La mise en œuvre commence par une cartographie précise des flux : quels serveurs, quelles bases, quels partages doivent être traités en priorité. Cette étape conditionne la fréquence des sauvegardes locales et la granularité des copies destinées au cloud.
Une stratégie pragmatique répartit les rôles : disque local pour restaurations rapides, bande ou stockage objet pour rétention longue et copies hors ligne. La diversité technologique réduit la probabilité de panne corrélée.
Intégration avec la virtualisation et les bases de données
Dans un environnement virtualisé, combiner snapshots d’hyperviseur avec sauvegardes application-aware permet d’obtenir cohérence transactionnelle. Les outils modernes orchestrent ces opérations, mais l’architecture doit prévoir des créneaux et une déduplication pour limiter l’impact réseau.
Pour les bases de données critiques, la première copie peut être synchronisée ou close-to-synchronous pour répondre à des RPO serrés. La copie hors site sera, quant à elle, optimisée pour la rétention et la sécurité plutôt que pour la vitesse.
Choix des supports et optimisation des coûts
Le disque reste la cible privilégiée pour la sauvegarde locale rapide. La bande LTO garde son intérêt pour l’archivage hors ligne et l’air-gap physique. Le stockage objet en mode immuable devient la cible de choix pour la sauvegarde cloud quand la politique exige des verrous WORM.
Il est utile d’orchestrer ces cibles via une politique centralisée et d’automatiser les cycles de vie : déduplication, copie vers objet, export vers bande. De nombreuses solutions SaaS de sécurité et orchestration facilitent ces étapes, notamment pour les équipes jeunes en ressources.
Pour approfondir la sélection de solutions et fournisseurs, un regard sur l’offre de sourcing permet d’identifier des partenaires adaptés aux contraintes de sécurité et de conformité fournisseur et sécurité.
En synthèse, la mise en œuvre effective de la règle du 3-2-1 exige une cartographie, un choix raisonné des supports et une orchestration des politiques de rétention pour garantir la disponibilité des données selon des objectifs métiers.
Insight : la technologie seule ne suffit pas — l’efficacité tient à l’articulation entre cartographie, priorisation et automatisation.
Limites pratiques et menaces modernes contre les systèmes de sauvegarde
La règle du 3-2-1 montre ses limites lorsque toutes les copies restent accessibles depuis le même périmètre réseau. Les attaquants ciblent aujourd’hui les consoles de sauvegarde et les comptes à privilèges pour chiffrer ou supprimer les jeux de sauvegarde.
Les snapshots et répliques, utiles pour la restauration rapide, deviennent vulnérables si un compte compromis peut les effacer. Il faut donc traiter isolation et droits avec la même rigueur que pour les systèmes de production.
Attaques ciblant les sauvegardes et conséquences
Les incidents récents montrent une tactique récurrente : maintien d’accès prolongé, observation des cycles de sauvegarde, puis déclenchement d’un chiffrement après que les copies saines aient été écrasées. Ce schéma rend inefficace une stratégie où toutes les cibles sont « en ligne » en permanence.
Les partages montés en permanence sont particulièrement exposés. Un logiciel malveillant qui parcourt les lecteurs réseau peut frapper la production et la sauvegarde locale simultanément, annulant la valeur de la redondance apparente.
Exemple opérationnel : scénario d’une PME attaquée
Dans un cas typique, une PME découvre qu’un compte administrateur, utilisé pour des opérations quotidiennes, a été compromis. L’attaquant a désactivé des jobs de sauvegarde, modifié des politiques de rétention et chiffré des partages. La seule copie intègre restante était une bande LTO stockée hors site.
Cette situation illustre l’importance d’intégrer dès la conception des systèmes de sauvegarde des mécanismes d’immutabilité et d’air-gap. Sans isolement, la redondance perd sa valeur défensive.
Insight : protéger la surface d’attaque des sauvegardes est aussi essentiel que protéger la production.
Renforcer la règle du 3-2-1 : 3-2-1-1-0, immutabilité et stratégies hybrides
La variante 3-2-1-1-0 ajoute deux exigences : une copie hors ligne ou fortement isolée et l’objectif de tests de restauration sans erreur. Ce niveau répond directement aux faiblesses mises en évidence par les ransomwares.
La copie hors ligne (air-gapped) peut être obtenue par bande LTO retirée de la librairie ou par disques physiquement déconnectés. L’immutabilité se réalise via WORM ou verrous d’objets dans le cloud.
Rôle combiné du disque, de la bande et du stockage objet
Une architecture hybride productive utilise le disque pour la réactivité, la bande pour l’isolement physique, et le stockage objet immuable pour la montée en capacité et la protection logique. Chacun des médias assume un rôle clair dans la chaîne de reprise.
Cette combinaison doit s’accompagner de règles d’accès strictes et d’un compartimentage des comptes d’administration. Placer les sauvegardes dans un compte cloud dédié réduit le risque lié à un compte compromis dans la production.
Governance et audits : l’exigence de test
Le « 0 » de 3-2-1-1-0 impose une discipline : restaurer régulièrement dans un environnement isolé pour valider l’intégrité et les procédures. Sans ces essais, la stratégie reste théorique et vulnérable aux surprises lors d’un sinistre réel.
La documentation doit lier supports, durées de rétention et responsables métiers. De plus, la séparation des rôles entre exploitation et sécurité est non négociable pour garantir l’efficacité des verrous immutables.
Pour comprendre l’écosystème des fournisseurs et l’impact des choix de plateformes sur la stratégie hybride, il est utile d’explorer les dynamiques entre acteurs majeurs du cloud et leurs pratiques de redondance écosystème cloud et fournisseurs.
Insight : la résilience réelle naît de la combinaison maîtrisée de supports, d’isolement et d’exercices réguliers.
Pilotage, conformité et indicateurs pour garantir la disponibilité des données
La dernière brique est le pilotage : suivre des indicateurs clairs (RPO, RTO, taux de succès) et automatiser les alertes. Ces mesures permettent d’aligner la protection sur les priorités métiers et sur les contraintes réglementaires.
Les tests de restauration partiels et complets doivent être planifiés et tracés. Les résultats alimentent un processus d’amélioration continue qui ajuste fréquences, supports et politiques de rétention.
Gestion des clés, IAM et souveraineté
La sécurité des sauvegardes dépend autant des clés de chiffrement que des supports. Les clés doivent être stockées dans des coffres dédiés, avec rotation et séparation des responsabilités. Le placement géographique des copies exige des règles pour respecter la souveraineté et la conformité.
La gouvernance lie le registre des traitements à la politique de sauvegarde : quelle donnée est conservée, combien de temps, et qui peut la restaurer. Cette traçabilité est essentielle pour les audits et pour limiter les risques juridiques.
Indicateurs à suivre et revues régulières
Les KPI doivent inclure le taux de succès des jobs, les temps moyens de restauration et la vérification des RPO/RTO atteints lors d’exercices. Une dérive sur ces chiffres signale la nécessité d’ajuster la stratégie.
Pour une veille technique et une comparaison des solutions sur le marché, intégrer des revues et des ressources spécialisées aide à maintenir une approche pragmatique et actualisée sur la gouvernance et l’organisation.
Insight : mesurer, tester et documenter transforme une politique de sauvegarde en une assurance opérationnelle concrète et vérifiable.

