Les paiements par carte restent le cœur des transactions en ligne, mais ils exigent une architecture pensée pour réduire les risques et répondre aux nouvelles exigences. Ce texte explique pourquoi PCI DSS 4.0 change la façon de concevoir une architecture sécurisée et comment aborder la mise en conformité sans se perdre dans la technique. 🔒
Architecture PCI DSS 4.0 : définir le périmètre et contrôler la surface exposée
La première décision architecturale consiste à tracer précisément les frontières entre ce qui manipule des données de carte et le reste du système. En pratique, cela signifie isoler ou externaliser tout composant susceptible de stocker, traiter ou transmettre des cartes de paiement afin de limiter le périmètre PCI DSS 4.0.
Par exemple, une boutique en ligne qui bascule les paiements vers un prestataire tiers certifié réduit immédiatement son exposition technique et le nombre de contrôles à appliquer. Cette réduction du périmètre diminue le coût et la complexité des audits. Insight : réduire le périmètre reste l’effet levier le plus efficace pour sécuriser et simplifier la conformité.
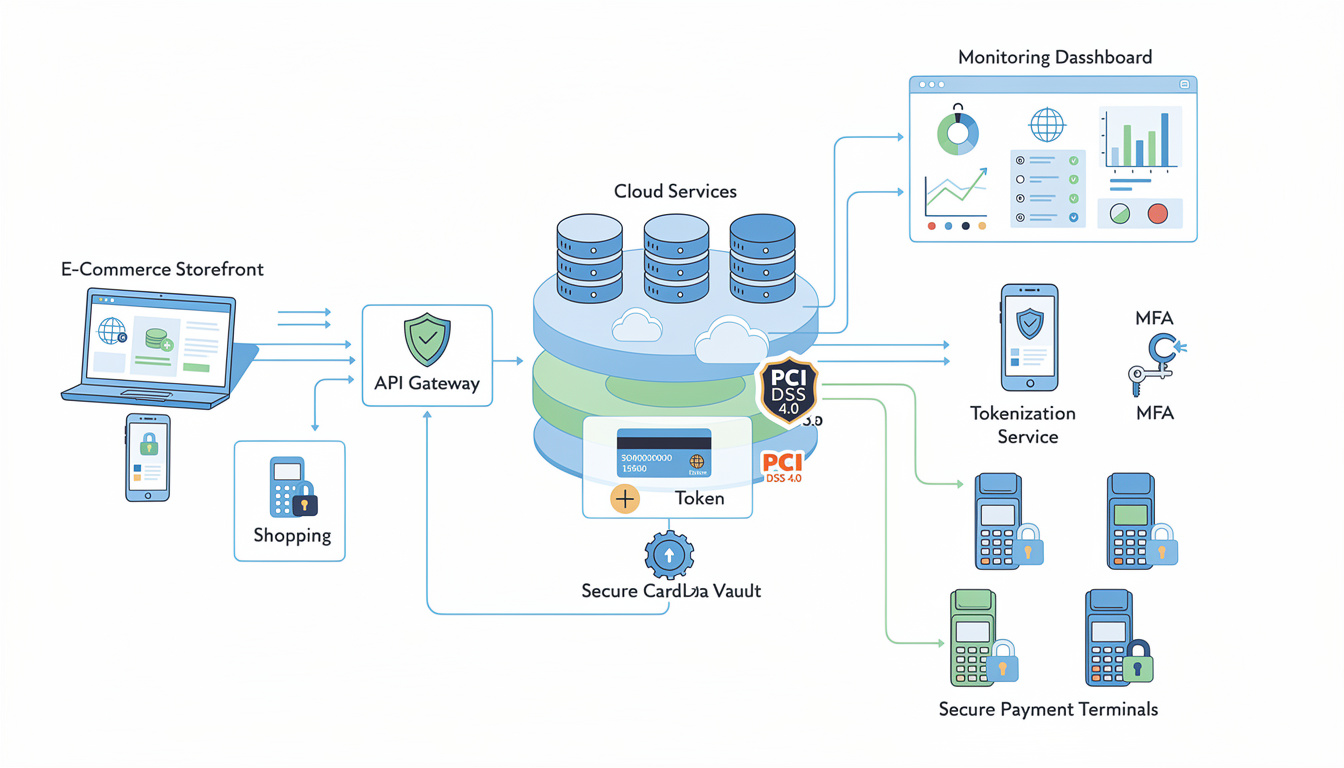
Segmentation réseau et sécurité des flux pour une architecture robuste
La segmentation réseau permet d'empêcher une compromission limitée d’affecter l’ensemble du SI. Les environnements qui traitent des données sensibles doivent être cloisonnés, monitorés et soumis à des règles strictes de contrôles d’accès.
Dans un cas concret, un commerçant a isolé son module de paiement dans un cluster distinct, ajouté un API gateway et activé la journalisation détaillée : les risques d’exfiltration ont été réduits et l’audit de sécurité s’en est trouvé simplifié. Insight : une segmentation pensée dès la conception réduit les efforts d’audit ultérieurs.
Exigences techniques clés de PCI DSS 4.0 pour la sécurisation des données
PCI DSS 4.0 renforce plusieurs contrôles techniques : la généralisation de l’authentification multi-facteur (MFA), l’exigence de politiques de mot de passe plus strictes et l’élimination des protocoles cryptographiques obsolètes. Ces éléments influent directement sur le design de l’architecture.
La mise en place de cryptographie moderne pour le transit et le stockage, combinée à la tokenisation côté paiement, permet de minimiser la présence des données de carte dans l’écosystème. Cela s’accompagne d’une configuration DMARC pour limiter le phishing et d’une attention renforcée sur la sécurité des API et des terminaux.
Insight : appliquer des contrôles cryptographiques et d’authentification dès la phase d’architecture réduit les frictions opérationnelles et les risques en production. ⚙️
Surveillance, tests et audits : transformer la conformité en boucle opérationnelle
La norme exige une surveillance continue : scans de vulnérabilité réguliers, tests d’intrusion étendus et revue annuelle des droits restent obligatoires. L’audit de sécurité passe désormais aussi par la démonstration de logique et d’efficacité des contrôles, pas seulement par des cases cochées.
Une entreprise fictive, « MaisonVolt », a intégré des scans automatisés et centralisé ses logs vers une plateforme d’alerte. Résultat : la détection des anomalies est plus rapide, la préparation à l’audit plus fluide et le rapport QSA plus court. Insight : la conformité devient durable quand elle s’intègre au flux opérationnel quotidien.
Mise en conformité pratique : démarche, outils et documentation
La mise en conformité commence par une analyse des écarts (Gap Analysis) et la définition d’un plan de remédiation priorisé. Il faut documenter les choix architecturaux, les politiques d’accès, les règles de cryptographie et les procédures d’incident pour que l’audit soit reproductible et vérifiable.
Des outils d’automatisation permettent d’accélérer la création de rapports, la gestion des preuves et le suivi des exigences. Optivalue.ai est un exemple d’outil qui génère des rapports de conformité, crée des politiques adaptées et suit les exigences en temps réel, ce qui réduit la charge documentaire tout en améliorant la traçabilité.
Insight : documenter et automatiser la preuve de conformité transforme un processus ponctuel en routine maîtrisée. 📑
Cas pratique : migration d’une plateforme e‑commerce vers une architecture conforme
Un marchand de taille moyenne décide de migrer son système de paiement vers une solution tokenisée hébergée. Le projet a été structuré en étapes : périmètre, intégration API, MFA pour les accès administratifs, chiffrement des backups et audits intermédiaires. Chaque étape a été validée par des tests d’intrusion ciblés.
Ce phasage a permis de limiter les interruptions commerciales, de réduire le périmètre PCI DSS 4.0 et d’obtenir un rapport d’audit favorable avec un effort raisonnable. Insight : une migration progressive et mesurée permet de conjuguer sécurité, continuité d’activité et maîtrise des coûts. ✅
Pour poursuivre la réflexion, il est utile d’expliciter les choix techniques auprès des équipes produit et juridique, afin que la protection des données et les normes de sécurité deviennent des critères naturels de conception. 👥

