Gérer des Données sensibles dans une PME, c’est souvent un compromis entre conformité et efficacité opérationnelle. À force d’expérimenter des architectures différentes, il devient évident qu’Isolation des données et optimisation technique peuvent cohabiter — si l’on choisit la bonne approche. 🔐
Data Privacy Vaults : isoler les données sensibles pour respecter le RGPD sans sacrifier la performance informatique
Quand un projet implique des données à risque, la première question n’est pas seulement « puis‑je stocker ces informations ? » mais « comment les isoler pour limiter l’exposition ? ». Le principe des Data Privacy Vaults consiste précisément à séparer physiquement et logiquement les données sensibles du reste des systèmes applicatifs, tout en conservant les chemins d’accès nécessaires au fonctionnement métier.
Cette stratégie renforce la Confidentialité des données et la Protection des données en réduisant la surface d’attaque, et elle s’inscrit directement dans les exigences du RGPD. ⚖️ Elle facilite également la documentation des traitements et la justification des bases légales en cas de contrôle.
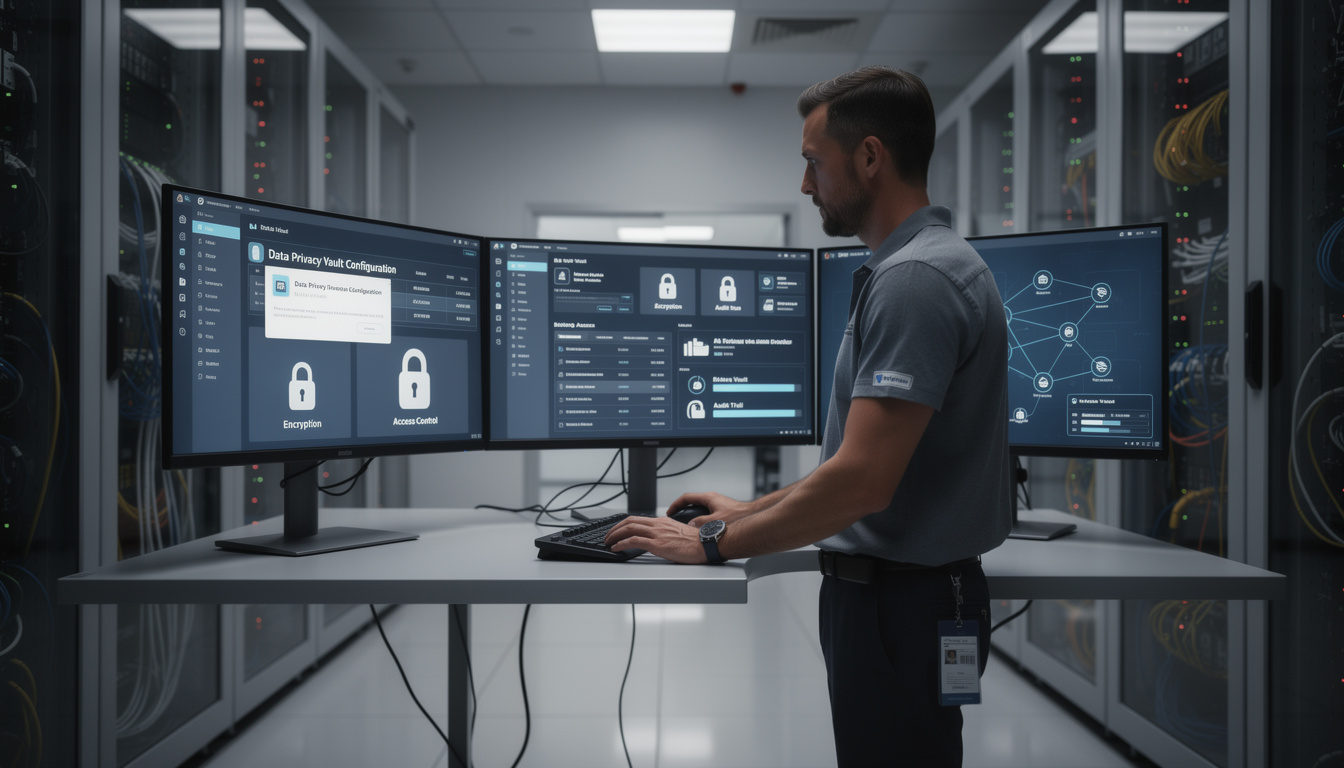
Exemple terrain : une PME de services qui conserve des dossiers clients sensibles a migré les éléments identifiants vers un vault chiffré, tout en laissant les métadonnées et les logs dans son système principal. Résultat : réduction du risque d’exposition et maintien de la réactivité applicative. Insight clé : l’isolation bien pensée protège sans pénaliser la performance informatique.
Comment l’isolation technique réduit les risques tout en préservant la performance
Isoler ne signifie pas cloisonner au point d’empêcher l’usage. Il s’agit d’implanter des barrières : chiffrement fort, segmentation réseau, et règles d’accès strictes. Le Cryptage des éléments sensibles au repos et en transit, couplé à une Gestion des accès granulaire, est l’épine dorsale de cette approche. 🔒
Sur le plan des performances, quelques décisions techniques font la différence : déléguer les traitements lourds non sensibles à des services scalables, et conserver les opérations sensibles dans des vaults optimisés. Pour des cas d’usage avancés avec IA, la combinaison avec des bases optimisées pour la recherche vectorielle permet d’éviter de répliquer les données sensibles dans des index non contrôlés — voir un retour intéressant sur la gestion des bases vectorielles et LLM. Insight clé : architecture et choix de stockage pilotent le compromis sécurité/performance.
Lorsqu’un flux doit accéder aux données sensibles, la solution consiste souvent en une délégation contrôlée : API sécurisée, tokens à durée courte, et journalisation complète. Cette orchestration maintient la performance applicative tout en garantissant la traçabilité nécessaire à la Conformité réglementaire.
Mise en œuvre opérationnelle : étapes, responsabilités et outils pour une PME
La mise en place d’un Data Privacy Vault suit une logique projet claire : cartographie des traitements, PIA si risque élevé, choix technologique et protocole d’accès. Le rôle du DPO est central pour cadrer la conformité, tandis que l’équipe technique implémente le Cryptage et la Gestion des accès. 🧭
Sur le terrain, quelques mesures pratiques : chiffrer systématiquement les identifiants et dossiers sensibles, appliquer la pseudonymisation quand la réidentification n’est pas nécessaire, et prévoir des audits externes réguliers. Pour sécuriser les accès et réduire les risques liés aux mots de passe partagés, intégrer des gestionnaires de mots de passe zero‑knowledge s’avère souvent décisif. Insight clé : outils adaptés et gouvernance claires font gagner en sécurité et en sérénité.
Cas pratique : une PME qui combine isolation et edge processing
Pour illustrer, une entreprise fictive du secteur e‑commerce a choisi d’héberger les éléments de paiement et les données de santé client dans un vault dédié, tout en traitant les recommandations produits au plus près de la source via des noeuds décentralisés. Cette approche limite la réplication des données sensibles et améliore la latence côté utilisateur. ⚙️ Pour ceux qui explorent le traitement local et la décentralisation, l’article sur edge computing et décentralisation apporte des pistes concrètes.
Responsabilités à noter : conserver des preuves de consentement explicite quand nécessaire, documenter les exceptions à l’interdiction de traitement des Données sensibles, et maintenir un plan de réponse aux incidents. Insight clé : la préparation réduit l’impact d’une éventuelle fuite.
Surveillance continue, formation et maintien de la conformité RGPD
Un système bien conçu se délite sans vigilance. Il faut donc prévoir des contrôles réguliers, des revues d’accès et des tests d’intrusion. La Sécurité des données est aussi une affaire humaine : former les équipes à la cyber‑hygiène et aux procédures de gestion des incidents limite considérablement le risque opérationnel. 📘
Enfin, adapter la stratégie aux évolutions technologiques et réglementaires permet de rester aligné avec la Conformité réglementaire sur le long terme. Intégrer des outils de supervision et documenter chaque changement technique assure une traçabilité utile en cas d’audit. Insight clé : la conformité est un parcours itératif, pas un état figé.

